
17:34
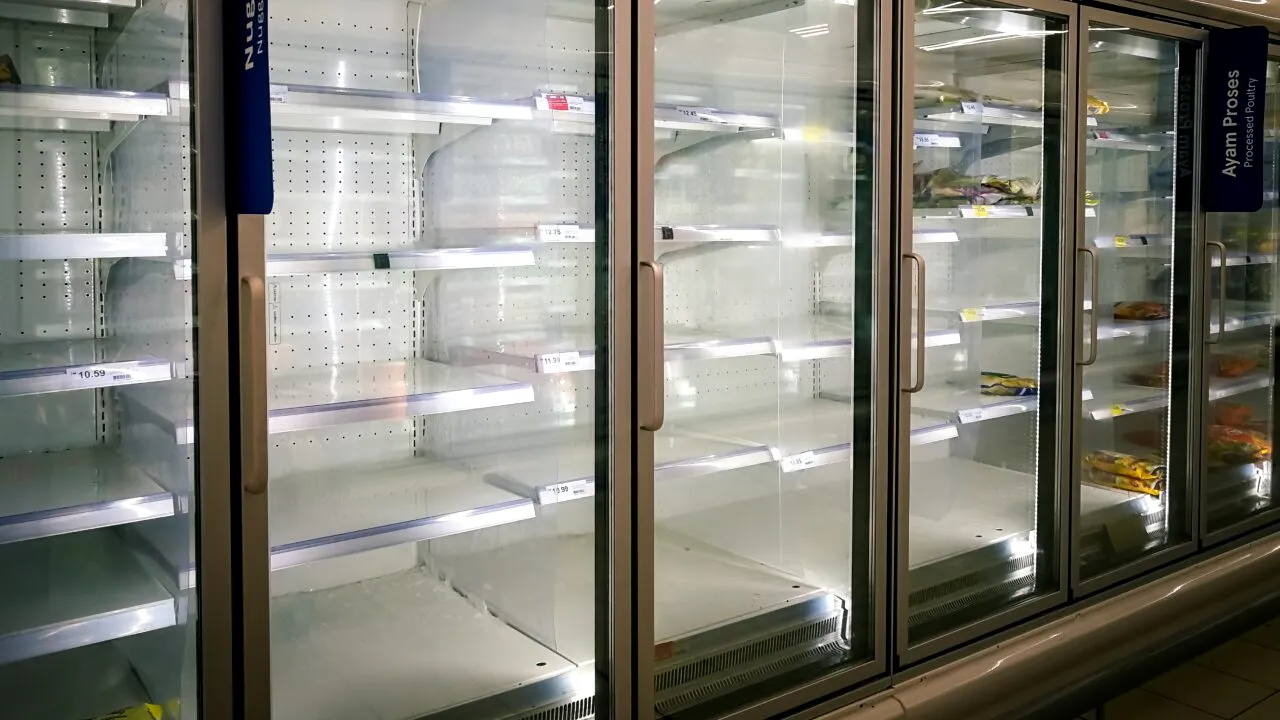
Directoratul Național de Securitate Cibernetică (DNSC) a avertizat asupra unui incident de securitate ce vizează vulnerabilități ale unor instalații frigorifice. Cel puțin 350 de supermarketuri din Franța au fost afectate de aceste atacuri.
Autoritățile franceze au alertat asupra compromiterii mai multor controlere pentru instalații frigorifice. Sunt vizate echipamente folosite în supermarketuri și depozite, accesibile direct de pe internet. Atacatorii pot modifica de la distanță temperatura și programele de dezghețare, punând în pericol siguranța alimentelor. Alerta a fost emisă de CERT-FR („Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques”), din cadrul Agenției Naționale de Securitate a Sistemelor Informatice din Franța (ANSSI).
 Loading ...
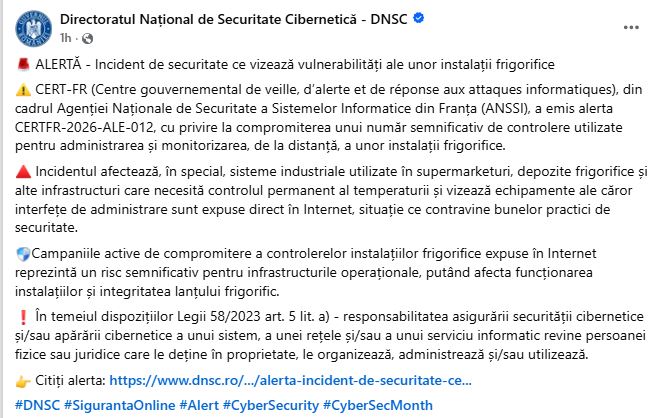
Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra unui incident de securitate
Atacurile au afectat cel puțin 350 de supermarketuri din Franța, inclusiv magazine Carrefour, Monoprix, Intermarché și Coopérative U. Hackerii au modificat temperaturile instalațiilor frigorifice, care au ajuns în unele cazuri la +50°C. Au fost raportate produse deteriorate și incendii.
Potrivit DNSC, echipamentele vizate ar fi:
„Alerta CERT-FR nu specifică versiunile afectate și nu include identificatori CVE sau indicatori de compromitere (IoC). În absența unor indicatori tehnici specifici, identificarea eventualelor compromiteri trebuie să se bazeze pe monitorizarea modificărilor neautorizate ale configurațiilor, a activităților administrative suspecte și a comportamentului anormal al instalațiilor”, explică DNSC.
Directoratul Național de Securitate Cibernetică a expus și o serie de recomandări generale în cazul echipamentelor care au fost compromise sau care nu au fost vizate de atacuri.
Pentru prevenirea atacurilor, autoritățile recomandă blocarea accesului direct din internet, verificarea configurațiilor și securizarea conexiunilor la distanță prin VPN. De asemenea, trebuie actualizat firmware-ul, activat nivelul maxim de securitate și schimbate parolele implicite.
În cazul echipamentelor compromise, autoritățile recomandă blocarea accesului din internet, resetarea la setările din fabrică și reconfigurarea acestora. Accesul de la distanță trebuie securizat prin VPN, iar firmware-ul actualizat și parolele implicite schimbate. Resetarea nu este suficientă dacă echipamentele rămân expuse online.
Atacurile asupra controlerelor frigorifice expuse pe internet pot provoca pierderi materiale și întreruperi ale activității comerciale. Autoritățile recomandă verificarea echipamentelor Danfoss AK-SM/AK-SC, Copeland xweb și Dixell xweb, eliminarea accesului public și reconfigurarea celor compromise. Resetarea nu elimină vulnerabilitățile echipamentelor învechite. Potrivit Legii 58/2023, responsabilitatea securității cibernetice revine celor care dețin sau administrează sistemele.
Sursă foto: Facebook DNSC, Envato (rol ilustrativ)