08:00

„Superinteligența matematică este deja aici”, avertizează Justin Drake, cercetător la Ethereum Foundation, care le-a transmis actorilor din industria cripto să înceapă pregătirile pentru „modul buncăr”. În realitate, toți marii jucători din tehnologie rulează scenarii pentru momentul în care inteligența artificială va avea suficientă putere de calcul ca să afle cheia privată a portofelelor Bitcoin. În cel mai pesimist scenariu formulat de cercetător, AI va atinge acest nivel în câteva luni, nu în ani.
În prezent, obținerea cheii private pornind de la cea publică ar necesita o cantitate uriașă de calcule, imposibil de obținut tehnic azi. Drake avertizează însă că inteligența artificială ar putea descoperi o scurtătură matematică, permițând compromiterea portofelelor cu ajutorul calculatoarelor obișnuite, fără să fie nevoie de calculatoare cuantice.
Un asemenea scenariu ar putea pune, teoretic, sute de miliarde de dolari din piața cripto în pericol. Milioane de Bitcoin (BTC) se află în adrese ale căror chei publice sunt deja vizibile pe blockchain, notează CoinDesk. În cazul Ethereum (ETH) orice cont din care a fost inițiată vreodată o tranzacție și-a dezvăluit cheia publică, iar stablecoinurile și fondurile tokenizate emise pe rețeaua sa sunt, de asemenea, controlate prin același sistem de semnături digitale.
 Loading ...
Avertismentul lui Drake vine într-un moment în care inteligența artificială este folosită tot mai mult pentru identificarea și exploatarea vulnerabilităților informatice, iar unele dintre aceste atacuri au produs deja pierderi reale.
În cel mai pesimist scenariu, AI ar putea descoperi o metodă de a sparge mecanismele matematice care protejează portofelele Bitcoin și Ether „în câteva luni, nu în câțiva ani”.
„Astăzi, fac apel la industria blockchain să înceapă, cu calm, să planifice trecerea în «modul de buncăr»”, a scris Drake miercuri pe X, îndemnând deținătorii mari să înceapă să-și transfere treptat fondurile către adrese noi.
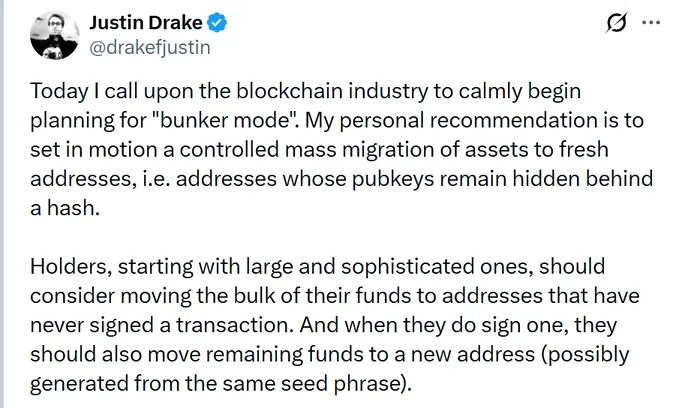
Drake spune, practic, că inteligența artificială ar putea genera o scurtătură matematică pentru a reconstitui cheia secretă a BTC, lucru care ar permite unui hacker transferul criptomonedelor cu calculatoare obișnuite, fără a fi nevoie de calculatoarele cuantice pentru care industria se pregătește deja. Cercetătorul a a recomandat ca deținătorii sofisticați să facă primii pași, transferând fondurile către adrese ale căror chei publice nu au fost niciodată expuse pe blockchain. Astfel, atacatorii ar pierde punctul de plecare de care ar avea nevoie pentru a încerca să recupereze cheile private.
„În opinia mea, este acum rezonabil să ne pregătim pentru posibilitatea ca ECDSA să fie spart înainte de qday — ziua în care calculul cuantic va putea amenința criptografia actuală —, în cel mai pesimist scenariu în câteva luni, nu în câțiva ani. Prin „spargere” înțeleg recuperarea rapidă a cheii private, de exemplu într-o săptămână, folosind hardware disponibil, cum ar fi un cluster mare de procesoare grafice (GPU).
Ultimele zile au fost o lecție de umilință pentru intuiția matematică umană. Ipoteze considerate multă vreme incontestabile au căzut. Printre acestea se numără limita \(n\log(n)\) pentru înmulțirea numerelor întregi și conjectura 3SUM. Privind retrospectiv, infirmarea neașteptată, în luna mai, a conjecturii lui Erdős privind distanțele unitare a fost primul nostru avertisment”, transmite Drake.
Rezultatul publicat săptămâna aceasta de OpenAI a arătat clar că superinteligența matematică este deja aici. Se spune că există săptămâni în care se întâmplă ceea ce în mod normal s-ar întâmpla în decenii.
„Suntem pe punctul de a trăi săptămâni în care se vor produce secole de progres matematic. Oare semnăturile noastre ECDSA, acele 64 de octeți pe care îi considerăm magici, sunt prea bune ca să fie adevărate? Oare securitatea noastră s-a bazat, în tot acest timp, doar pe faptul că nimeni nu știa cum să ocolească protecțiile?”, adaugă cercetătorul.
Avertismentul a venit după ce OpenAI a publicat marți 722 de manuscrise matematice produse de un model care nu a fost încă lansat public și care a fost testat pe aproximativ 4.000 de probleme de cercetare. Unele rezultate au demonstrații care pot fi verificate automat de calculator, în timp ce altele nu au fost încă verificate și ar putea conține erori, a precizat compania. Fiecare rezultat a necesitat, în medie, o putere de calcul echivalentă cu aproximativ trei ore de raționament în ChatGPT Pro.
Curbele eliptice par deosebit de vulnerabile în fața superinteligenței, explică Drake. Ele au o structură bogată, care lasă loc unor trucuri matematice sofisticate, precum algoritmul lui Schoof, endomorfismele Frobenius și pairings. Prin contrast, funcțiile hash sunt concepute tocmai pentru a minimiza structura algebrică.
În traducere, acest lucru înseamnă că AI ar putea deveni un matematician suficient de puternic pentru a descoperi o scurtătură acolo unde întregul ecosistem cripto se bazează tocmai pe absența ei.
Un portofel digital folosește un număr secret, numit cheie privată, pentru a autoriza plățile. O cheie publică asociată permite rețelei să verifice aceste autorizări. Generarea cheii publice este simplă, însă calcularea cheii secrete pornind de la cea publică ar trebui să necesite o cantitate de calcule atât de mare, încât operațiunea să fie practic imposibilă.
În cazul Bitcoin, hackul AI ar însemna să găsească o metodă de a deduce cheia privată din cheia publică fără să parcurgă căutarea imposibilă matematic pe care o presupun algoritmii cunoscuți. Dacă o asemenea descoperire ar putea fi transformată într-un atac rapid și accesibil, securitatea portofelelor ar intra într-o cu totul altă eră a riscului.
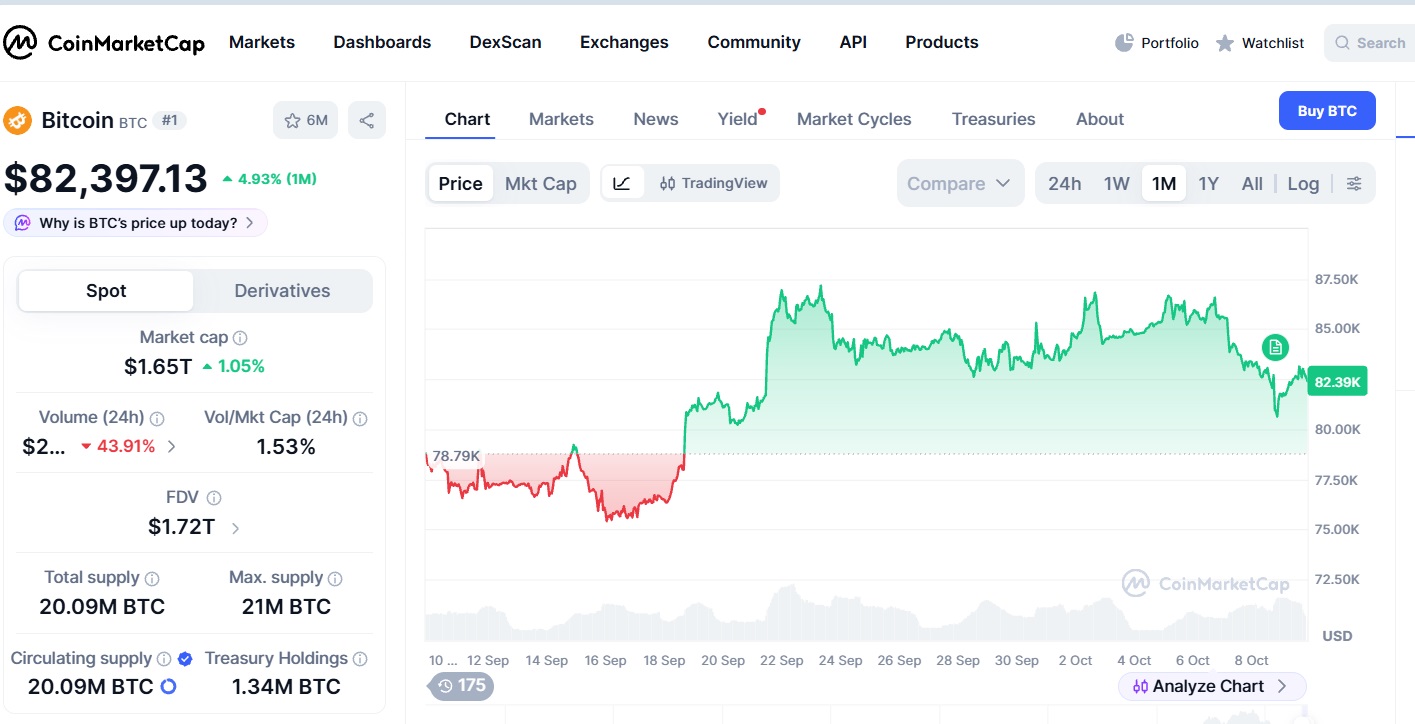
Până acum nu a fost documentat niciun atac practic care să compromită cheile portofelelor Bitcoin sau Ethereum, dar AI a găsit deja mai multe vulnerabilități ale rețelelor pe care un hacker le poate exploata.
În decembrie 2025, cercetătorii Anthropic au demonstrat că modele AI avansate puteau genera cod funcțional pentru exploatarea unor vulnerabilități din copii simulate ale unor contracte reale din finanțele descentralizate (DeFi).
La sfârșitul lunii iulie 2026, un grup de voluntari numit Bitcoin Red Team a folosit modele AI pentru a analiza 390 de proiecte software din ecosistemul Bitcoin în aproximativ 27 de ore. Au fost identificate aproape 5.000 de posibile vulnerabilități, dintre care 85 au fost clasificate drept critice.
Pe 30 iulie, un atacator a început să golească portofele hardware Coldcard, exploatând o vulnerabilitate de firmware veche de cinci ani. Au fost furați cel puțin 1.367 BTC, iar producătorul Coinkite a declarat că suspectează că inteligența artificială a contribuit la identificarea vulnerabilității.
Câteva zile mai târziu, BTCPay Server a confirmat furturi de fonduri de la comercianți prin nodurile Lightning, în urma exploatării unei vulnerabilități identificate inițial într-un audit asistat de AI. Pe 27 august, dezvoltatorii Core Lightning au emis o alertă de urgență după ce rapoarte de erori generate cu ajutorul inteligenței artificiale au scos la iveală vulnerabilități reale în software.
Co-fondatorul Ethereum, Vitalik Buterin, a fost de acord că riscul este real și a extins discuția și asupra unora dintre soluțiile alternative pe care dezvoltatorii se bazează în prezent.
Unele sisteme criptografice rezistente la atacuri cuantice folosesc criptografia bazată pe rețele matematice (lattice-based cryptography), care se bazează pe probleme considerate dificil de rezolvat atât pentru calculatoarele obișnuite, cât și pentru cele cuantice. Această abordare stă la baza unui standard de semnătură digitală aprobat de Institutul Național pentru Standarde și Tehnologie din SUA (NIST).
„Există o probabilitate considerabilă ca securitatea concretă a criptografiei bazate pe rețele matematice să fie afectată serios de progresele din matematica asistată de AI din următorii doi ani”, a scris Buterin pe X.
„Dacă AI ne va aduce 50 de ani de progrese matematice în doi ani, atunci este foarte plauzibil ca acești 50 de ani să includă un salt de amploarea trecerii de la factorizarea naivă la algoritmul GNFS, în ceea ce privește capacitatea noastră de a sparge aceste sisteme criptografice”, a adăugat el.
GNFS (General Number Field Sieve) este un algoritm performant pentru factorizarea numerelor întregi mari. Planurile Ethereum pentru o reconstrucție pe termen lung a sistemului favorizează tot mai mult semnăturile bazate pe funcții hash, care transformă informațiile în amprente digitale concepute pentru a fi dificil de inversat. Buterin consideră că aceste sisteme oferă mai puține oportunități pentru descoperirea unor scurtături neașteptate, deși a recunoscut că și ele ar putea fi atacate.
Buterin a susținut, la rândul său, reducerea expunerii cheilor publice acolo unde acest lucru este posibil, dar le-a recomandat deținătorilor să nu se grăbească. El a avertizat că greșelile comise în timpul migrării fondurilor pot provoca, la rândul lor, pierderi.
„Personal, am pierdut mai mulți bani din cauza migrărilor gestionate prost decât din toate atacurile informatice la un loc”, a scris el.
În prezent, sunt trei niveluri de risc la care sunt expuse criptomonedele în era AI. Primul este deja demonstrat: modelele de inteligență artificială pot identifica vulnerabilități în codul software și pot contribui la construirea unor atacuri care exploatează aceste erori, inclusiv în ecosistemul cripto.
Al doilea ține de cercetarea matematică, unde AI începe să producă rezultate și să exploreze metode noi, însă descoperirile trebuie verificate riguros pentru a stabili dacă pot schimba efectiv limitele criptografiei actuale. Al treilea nivel, cel mai îngrijorător pentru deținătorii de Bitcoin, ar presupune recuperarea practică a unei chei private pornind de la cheia publică, fără acces la informații secrete și fără exploatarea unei erori de implementare. Până în prezent, nu există însă o demonstrație publică verificată că AI poate realiza un asemenea atac asupra criptografiei Bitcoin utilizate în practică.