16:53

Agențiile europene de securitate încearcă să stabilească dacă amenințările coordonate cu bombă, care au perturbat zborurile de pasageri, săptămâna aceasta, își au originea în Rusia, relatează Financial Times.
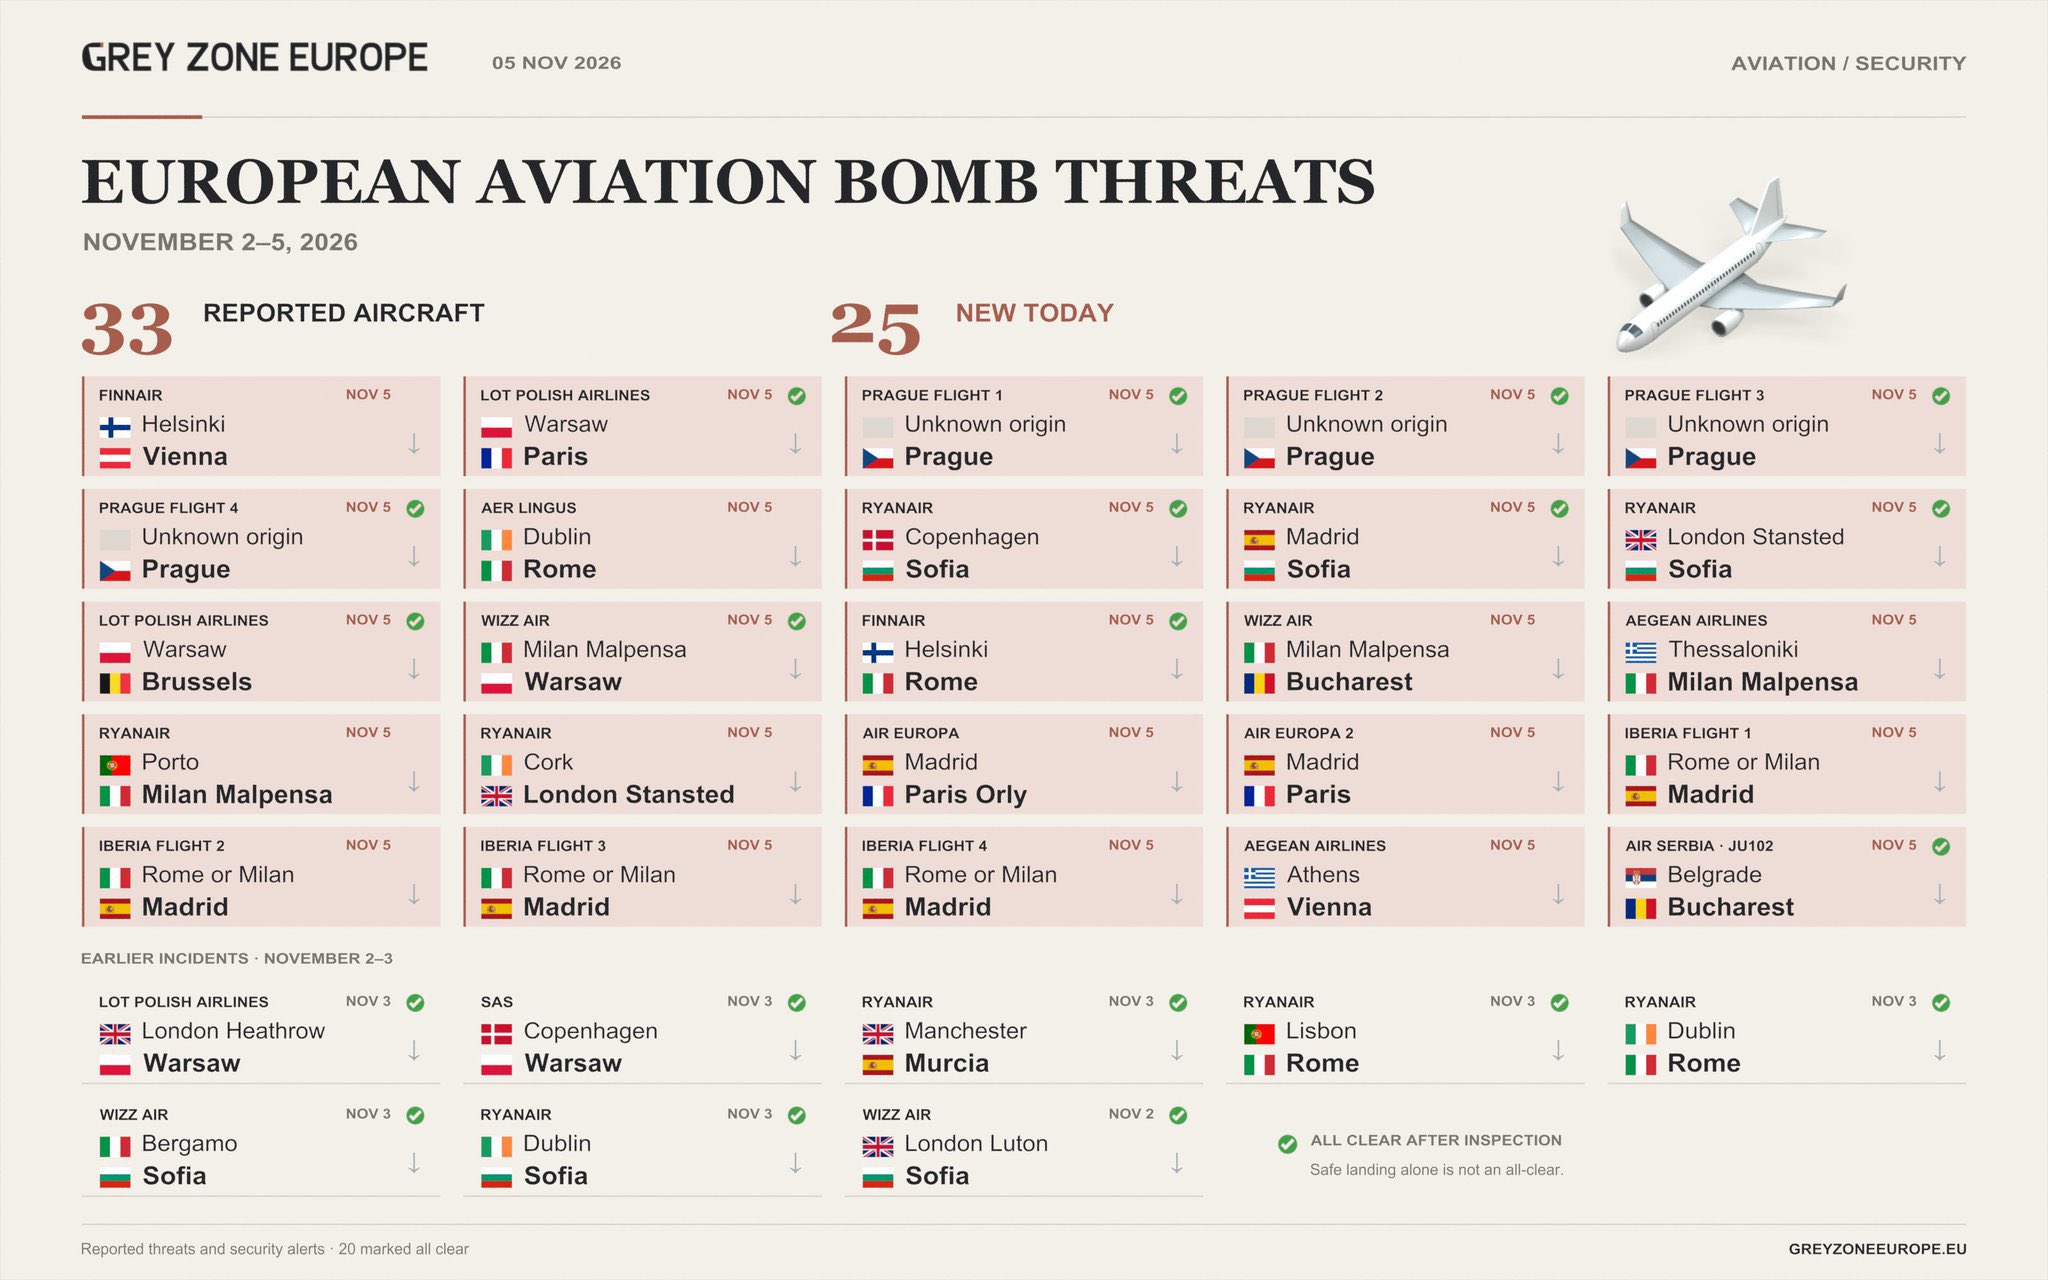
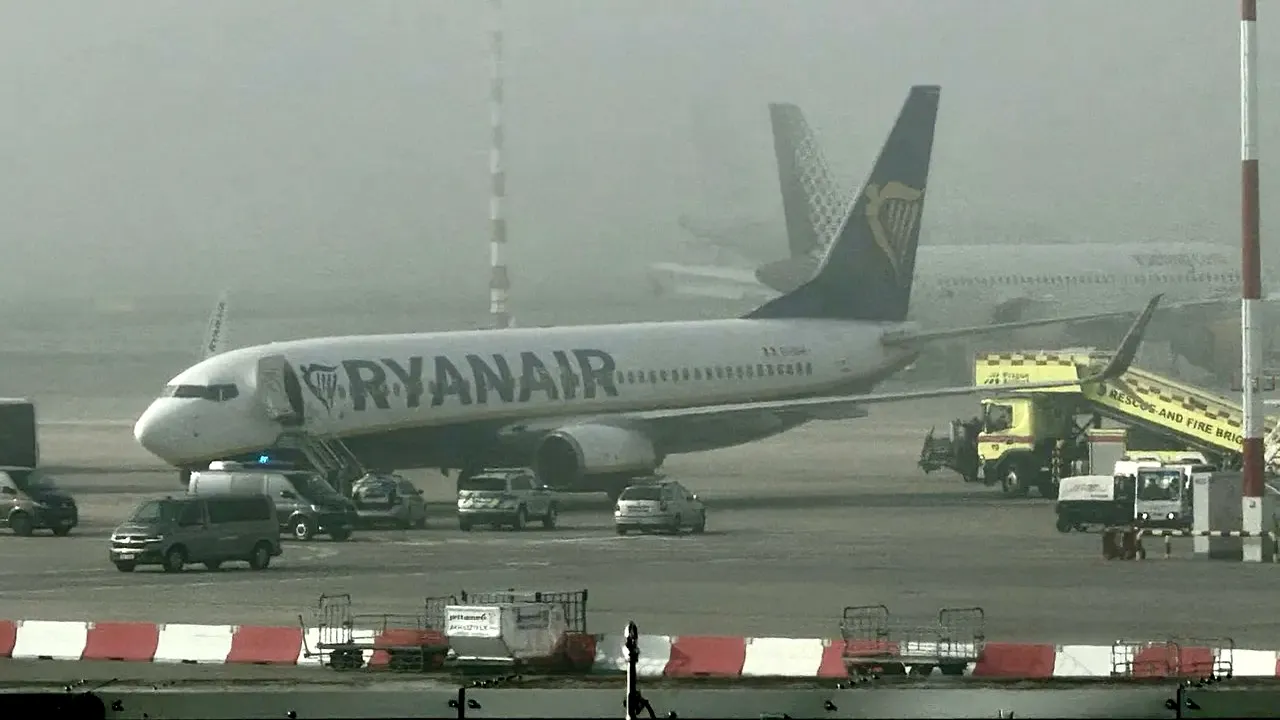
Zeci de aeronave europene au fost obligate să efectueze aterizări de urgență, săptămâna acesta, după ce niște e-mailuri anonime au avertizat asupra prezenței unor bombe la bord.
Potrivit unor surse FT, o anchetă transfrontalieră între agențiile europene de informații și securitate se află în curs, în momentul de față, pentru a identifica originea amenințărilor.
Sursele au subliniat că mai este încă un drum lung de parcurs până când se va putea stabili cu certitudine cui aparțin amenințările. Unul dintre oficialii care a vorbit pentru FT a adăugat că atribuirea responsabilității este un proces minuțios care s-ar putea să nu se desfășoare rapid, dacă va avea loc vreodată.
Cu toate acestea, unii membri ai comunității de informații europene sunt convinși că Rusia este cel mai probabil vinovat. O ipoteză de lucru în rândul serviciilor de informații europene este că amenințările coordonate au fost generate de activiști pro-Kremlin sau de grupuri de hackeri.
Chiar dacă în spatele atacului s-ar afla activiști pro-Kremlin sau grupuri de hackeri, ar rămâne totuși neclar ce rol, dacă este cazul, ar fi putut juca serviciile de informații ruse în dirijarea, încurajarea sau autorizarea unei astfel de activități.
Nu s-au găsit dovezi privind prezența unor explozivi la bordul avioanelor vizate de e-mailurile false și nu s-a identificat niciun model evident în ceea ce privește aceste perturbări. Vineri, au fost vizate și instituțiile mass-media irlandeze.
Deși războiul hibrid al Rusiei în Europa a cunoscut o intensificare a activității „cinetice” în acest an — inclusiv utilizarea explozibililor montați pe drone pentru a viza aeronave staționare — astfel de atacuri s-au concentrat până acum strict asupra țintelor pe care Rusia le consideră că oferă sprijin militar sau logistic Ucrainei.
„Există totuși o logică în spatele țintelor alese de Rusia și a limitelor până la care aceasta este dispusă să meargă“, a afirmat un oficial din serviciile de informații — subliniind că Moscova știe că doborârea intenționată a unui avion civil deasupra Europei ar reprezenta o linie roșie care ar putea provoca o reacție militară din partea NATO.
În această săptămână, doar o singură grupare identificată și-ar fi asumat responsabilitatea pentru unul dintre e-mailurile false.
Joi, aeroportul Fiumicino din Roma a primit prin e-mail o amenințare cu bombă, care se pretindea a fi scrisă de o organizație rusă numită „Male State”. Cu toate acestea, fondatorul „Male State”, Vladislav Pozdnyakov, a declarat ulterior într-o postare pe Telegram că organizația nu a fost implicată.
Alte e-mailuri au fost trimise fără a menționa autorul și proveneau de la diverse conturi anonime din diferite zone geografice. Unul dintre ele a fost localizat în Columbia. Multe dintre mesaje au fost redactate în limbi diferite, în funcție de destinatarul vizat.
O amenințare anonimă adresată vineri organizațiilor media irlandeze părea să rezume elementele campaniei: „Am experimentat cu multi-threading”, se menționa în mesaj, o posibilă referire la originile disparate ale e-mailurilor.
De asemenea, a făcut afirmații cu privire la activitatea autorilor săi, care sunt în concordanță cu ceea ce a implicat deja campania de război hibrid a Rusiei împotriva Europei.
„Recrutăm rezidenți ai țărilor voastre care cooperează activ cu noi. De asemenea, am obținut acces la dispozitive, servere și conturi compromise aparținând rezidenților din Europa, precum și celor din afara granițelor sale — ceea ce ne va permite să folosim aceste informații împotriva voastră”, se menționează în mesajul de avertizare.