FLASH NEWS Franța, acaparată sâmbătă de proteste de amploare. Avertismentul MAE lansat pentru români
18:57

Anchetatorii reconstituie lanțul de circumstanțe care a permis accesul hackerilor la echivalentul a 6,3 miliarde de dolari (5,6 miliarde de euro) de pe platforma de tranzacționare cripto Binance. Este un incident de securitate descris drept „cel mai mare atac cibernetic din istorie”. Investigația preliminară sugerează că atacul ar fi exploatat un laptop compromis al unui inginer DevOps. Prin această breșă, hackerii ar fi reușit să obțină acces la un container de servicii și să inițieze tranzacții de retragere neautorizate.
Potrivit companiei Bitquery, specializată în infrastructură de date blockchain, propriul sistem de retrageri al Binance a autorizat joi și vineri transferuri în valoare de 6,3 miliarde de dolari (5,6 miliarde de euro) din 17 portofele digitale de tip „hot wallet”, într-un interval de mai puțin patru ore. Primele indicii sugerează că în spatele atacului s-ar putea afla un grup de hackeri din Coreea de Nord.
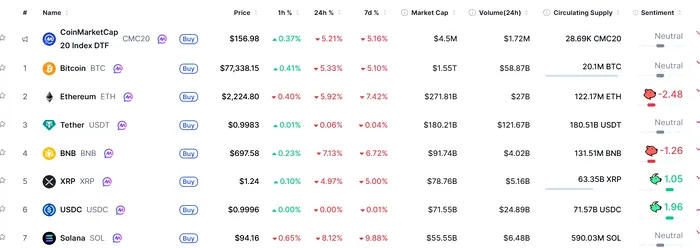
Jaful a aruncat în haos întreaga piață cripto, cu toate criptomonedele majore „pe roșu” imediat după atac. Vineri seara (ora României), în momentul în care au apărut și primele detalii din anchetă, iar Binance a anunțat că a alocat deja peste 6,34 miliarde de dolari din fondurile companiei pentru a gestiona pagubele, piața a revenit ușor pe plus.
Presiunea asupra prețului criptomonedelor au fost cu atât mai severă cu cât Binance este cea mai mare platformă dedicată de tranzacționare la nivel global, cu o cotă de aproximativ 35% din piața cripto, potrivit companiei.
Sumele implicate depășesc cu mult valoarea celor din atacuri informatice anterioare asupra unor platforme cripto, precum Bybit (1,5 miliarde de dolari, 1,39 miliarde de euro), Poly Network (610 milioane de dolari, 545 de milioane de euro) și Ronin Network (540 de milioane de dolari, 482 de milioane de euro). Incidentul de la Binance este cel mai recent dintr-o serie de atacuri cibernetice recente, iar experții în securitate informatică acuză vulnerabilități generate de utilizarea tot mai extinsă a inteligenței artificiale în testele de securitate.
Atacul s-a desfășurat în mai puțin de patru ore. Hackerii au obținut acces la mai multe portofele prin intermediul unui laptop compromis și au transferat fondurile din portofelele Binance în propriile portofele. Binance și partenerii săi au reușit să blocheze în timp real 2,7 miliarde de dolari (2,4 miliarde de euro) din fondurile furate. Restul banilor se află în continuare în portofelele atacatorilor, fără să fi fost mișcați. Cronologia a fost reconstituită de Euronews.
Joi, 29 octombrie 2026
Vineri, 30 octombrie 2026
Compania precizează că nu există dovezi privind compromiterea cheilor private ale portofelelor. Ca măsură de precauție, a revocat autorizarea adresei afectate și a apelat la autorități și la parteneri din industria blockchain pentru identificarea și recuperarea fondurilor, precum și pentru blocarea conturilor. Ulterior, Binance a anunțat că incidentul a fost provocat de mai mulți factori, nu doar de compromiterea laptopului, dar precizează că anchetatorii au identificat și alte breșe într-un atac descris drept „complex”. De asemenea, platforma a precizat că a rezervat 6,34 miliarde de dolari (5,66 miliarde de euro) pentru a acoperi consecințele incidentului. „Vom trece și peste această furtună”, a transmis compania pe platforma de socializare X.
Investigația inițială indică faptul că breșa de securitate ar fi putut avea legătură cu compromiterea laptopului unui inginer DevOps. Acest lucru le-ar fi permis atacatorilor să acceseze un container de servicii și să transmită tranzacții de retragere neautorizate.
Bitquery, o companie specializată în infrastructura de analiză a datelor blockchain, susține că sistemul propriu de retragere al Binance a autorizat transferul a 6,3 miliarde de dolari (5,6 miliarde de euro) din 17 portofele online ale platformei, în mai puțin de patru ore. Operațiunea s-a desfășurat de joi seara, de la ora 21:04, până vineri dimineața, la 00:56 CET.
Potrivit Bitquery, emitentul de stablecoinuri Tether, compania Circle și rețeaua Arbitrum, alături de alți patru emitenți mai mici, au blocat active în valoare de 2,7 miliarde de dolari pentru a împiedica transferarea și utilizarea fondurilor furate. În total, au fost blocate active de 3 miliarde de dolari, potrivit datelor prezentate de Binance.
Atacatorii au reușit să schimbe alte stablecoinuri în valoare de 729 de milioane de dolari înainte de instituirea blocajelor. În final, au rămas în posesia unor active estimate la aproximativ 3,1 miliarde de dolari, în principal Ether și Bitcoin, potrivit Bitquery.
Compania de analiză blockchain mai arată că fondurile au fost transferate către adrese noi, distribuite pe nouă rețele blockchain. Cele mai afectate au fost Ethereum, Bitcoin și TRON.
Binance a suspendat temporar depunerile și retragerile, în timp ce efectuează verificările de securitate. De asemenea, a revocat autorizarea adresei compromise și a anunțat că va publica o analiză tehnică detaliată a incidentului după încheierea investigației și verificarea tuturor informațiilor.
Compania de analiză blockchain și securitate cibernetică TRM Labs susține că atacul a fost comis de TraderTraitor, un grup de hackeri nord-coreeni.
„Pe baza unor informații solide, atât din surse on-chain, cât și off-chain, formulăm această concluzie cu un grad ridicat de încredere”, a transmis compania într-un comunicat.
TRM Labs amintește că FBI a atribuit aceluiași grup atacul informatic asupra platformei Bybit, din februarie 2025, în urma căruia au fost furate criptomonede în valoare de 1,5 miliarde de dolari (1,34 miliarde de euro).